
PHP2Shell: Was Agenturen jetzt über Hosting wissen sollten
Zwei kritische PHP-Lücken haben am 21. Oktober 2026 gezeigt, wie unterschiedlich gut Agenturen gegen akute Sicherheitsrisiken aufgestellt sind. Entscheidend war nicht die Software selbst, sondern wer sich um den Server darunter kümmert.
Was passiert ist
Unter dem Namen „PHP2Shell“ wurden die Schwachstellen CVE-2026-109618 und CVE-2026-109619 bekannt. Beide erreichen 9,2 von 10 Punkten im CVSS-Score. Angreifer können damit aus der Ferne Schadcode auf Webservern ausführen. Betroffen ist PHP, die Grundlage vieler Webanwendungen – auch zahlreicher Agentur-Tools.
| Datum | Ereignis |
| 22.10.2026 | Cloudflare beobachtet erste Angriffe, laut CERT-EU kursieren Proof-of-Concept-Exploits |
| 21.10.2026, 16:00 Uhr | PHP veröffentlicht die abgesicherten Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35 |
| 21.10.2026 | Das BSI warnt vor einer großflächigen Ausnutzung innerhalb weniger Stunden nach dem Patch |
| 20.10.2026 | Details sickern vor Ablauf der Sperrfrist durch, das PHP-Team kündigt ein Notfall-Release an |
Einige Organisationen, etwa die Berliner Charité, nahmen ihre Websites vorsorglich vom Netz.
Warum das Agenturen besonders betrifft
In Agentursoftware liegt das Herz des Geschäfts: Kundenstammdaten, Angebote, Zeiterfassung, Kalkulationen und Rechnungen. Ein kompromittierter Server ist hier nicht nur ein technisches Problem, sondern ein Risiko für Kundenbeziehungen.
Dazu kommt die DSGVO. Werden personenbezogene Daten abgegriffen, muss die Agentur das in der Regel innerhalb von 72 Stunden der zuständigen Aufsichtsbehörde melden (Art. 33 DSGVO). Wer selbst hostet, trägt diese Verantwortung vollständig im eigenen Haus.
Das Problem: Viele Agenturen haben keine eigene IT-Abteilung, die rund um die Uhr Sicherheitsmeldungen verfolgt. Am 21. Oktober lag zwischen Patch und erwarteten Angriffen aber nur ein Zeitfenster von wenigen Stunden.
Checkliste für Agenturen mit selbst gehosteter Software
Wer seine Agentursoftware auf eigenen Servern betreibt, sollte jetzt diese Punkte prüfen:
☐ PHP-Version auf allen Servern prüfen, auf denen Agentur-Tools, Website oder Kundenportale laufen
☐ Auf 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 aktualisieren; PHP 8.1 und älter erhalten keine Patches mehr
☐ Logdateien seit dem 20. Oktober auf ungewöhnliche Zugriffe und Datei-Uploads prüfen
☐ Klären, wer bei der nächsten kritischen Lücke zuständig ist – auch nachts und am Wochenende
☐ Prüfen, ob aktuelle Backups vorhanden und wiederherstellbar sind
☐ Bei Verdacht auf Datenabfluss Datenschutzbeauftragte einbeziehen und Meldepflichten prüfen
Wichtig: Der Softwareanbieter ist bei selbst gehosteten Installationen in der Regel nicht für Server, Betriebssystem oder PHP-Version zuständig. Das regelt der jeweilige Vertrag.
Selbst hosten oder Cloud: Fragen an den Anbieter
Selbst hosten gibt volle Kontrolle – aber auch volle Verantwortung. Gehostete Lösungen nehmen Agenturen diese Arbeit ab, wenn der Anbieter sie ernst nimmt. Bei der Auswahl oder beim Wechsel helfen diese Fragen:
- Wer spielt Sicherheitsupdates ein, und wie schnell nach Veröffentlichung?
- Gibt es ein Monitoring rund um die Uhr, und wer reagiert außerhalb der Geschäftszeiten?
- Wo stehen die Server? Rechenzentren in der EU vereinfachen die DSGVO-Konformität.
- Gibt es einen Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO?
- Wie oft werden Backups erstellt, und wie schnell ist eine Wiederherstellung möglich?
- Wie informiert der Anbieter seine Kunden bei einem Sicherheitsvorfall?
Ein guter Indikator ist, wie ein Anbieter in einer Lage wie am 21. Oktober reagiert hat.
Praxisbeispiel: Fortes QuoJob
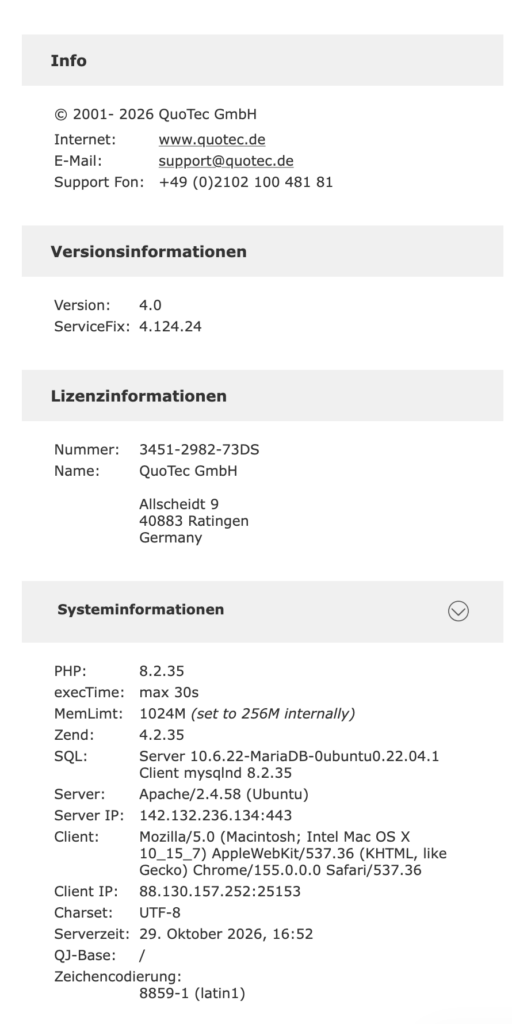
Wie das in der Praxis aussieht, zeigt Fortes QuoJob. Der Anbieter der Agentursoftware hat am 21. Oktober alle bei ihm gehosteten Kundensysteme auf die abgesicherte PHP-Version gebracht.
Nach den ersten Warnungen ging es zunächst darum, verlässliche Informationen zu sammeln und betroffene Systeme zu identifizieren. Ab 16 Uhr, mit Erscheinen des Patches, wurden die Systeme Schritt für Schritt aktualisiert und geprüft. Um 23:45 Uhr waren alle gehosteten Kunden abgesichert.
Die Cloud-Kunden selbst mussten nichts tun: kein Ticket, kein Wartungsfenster, kein Einsatz der eigenen IT. Agenturen, die QuoJob selbst hosten, waren dagegen selbst für das Update ihrer Server verantwortlich.
Fazit
PHP2Shell war nicht die letzte kritische Lücke. Agenturen sollten jetzt klären, wer beim nächsten Mal reagiert und wie schnell. Wer selbst hostet, braucht dafür klare Zuständigkeiten und Kapazitäten. Wer das nicht leisten kann oder will, ist mit einer gut betreuten Cloud-Lösung meist besser aufgehoben.

Zum Software-Profil von Fortes QuoJob
Kommunikation auf allen Ebenen. Newsletter, Update-Infos, Change-Logs und Produktinfos sind auf unserer Homepage abrufbar.
Das heißt, Sie können sich jederzeit informieren und erhalten zusätzlich exklusive Featurevorstellungen, Screenshots zur neuen Version und vieles mehr.
Kontakt:
QuoTec GmbH | Allscheidt 9 | 40883 Ratingen | Germany
Fon: +49 2102-100.481.0 | Fax: +49 2102 100481-48
info@quotec.de | https://fortesquojob.com/